
Veri akışları ayrıntıları.
Gereksinimleri teknik olarak uygulamak.
Formları, paylaşımları, arayüzleri ve yapay zekâ uygulamalarını izlenebilir biçimde kaydetmek. Rolleri, saklama düzenini ve kararlaştırılan gereksinimleri yönetilebilir sistemlere dönüştürmek.
Hangi veriler nereye gidiyor?
Bir form bir posta kutusuna gönderir. Bir ekip belgeler paylaşır. Bir iş uygulaması CRM'e bağlanır. Bir yapay zekâ aracı içerik işler. Sistemleri ve gerçek bağlantıları kaydederiz.
Toplama
Aktarma
Saklama ve sonlandırma
Açıklayıcı süreç şeması. Girdi işlemez ve müşteri verisi içermez.
Sonraki kararlar için somut bulgular.
DAXS; veri kaynaklarını, sistemleri, alıcıları, erişim haklarını ve saklama konumlarını düzenler. Teknik rapor; incelenen durumu, görülen eksikleri ve olası önlemleri açıklar.
İş birimleri ve yönetim, amacı ve iş akışını belirler. Veri koruma sorumluları ve hukuk danışmanları hukuki gereksinimleri netleştirir. DAXS, kararlaştırılan gereksinimleri teknik olarak uygular ve kararları belgeler.
- Veri kaynakları ve bağlantılı sistemlerMevcut durum
- Roller, paylaşımlar ve erişimlerİnceleme durumu
- Saklama konumları ve yaşam döngüsüGereksinimler
- Eksikler ve sonraki önlemlerönceliklendirmek
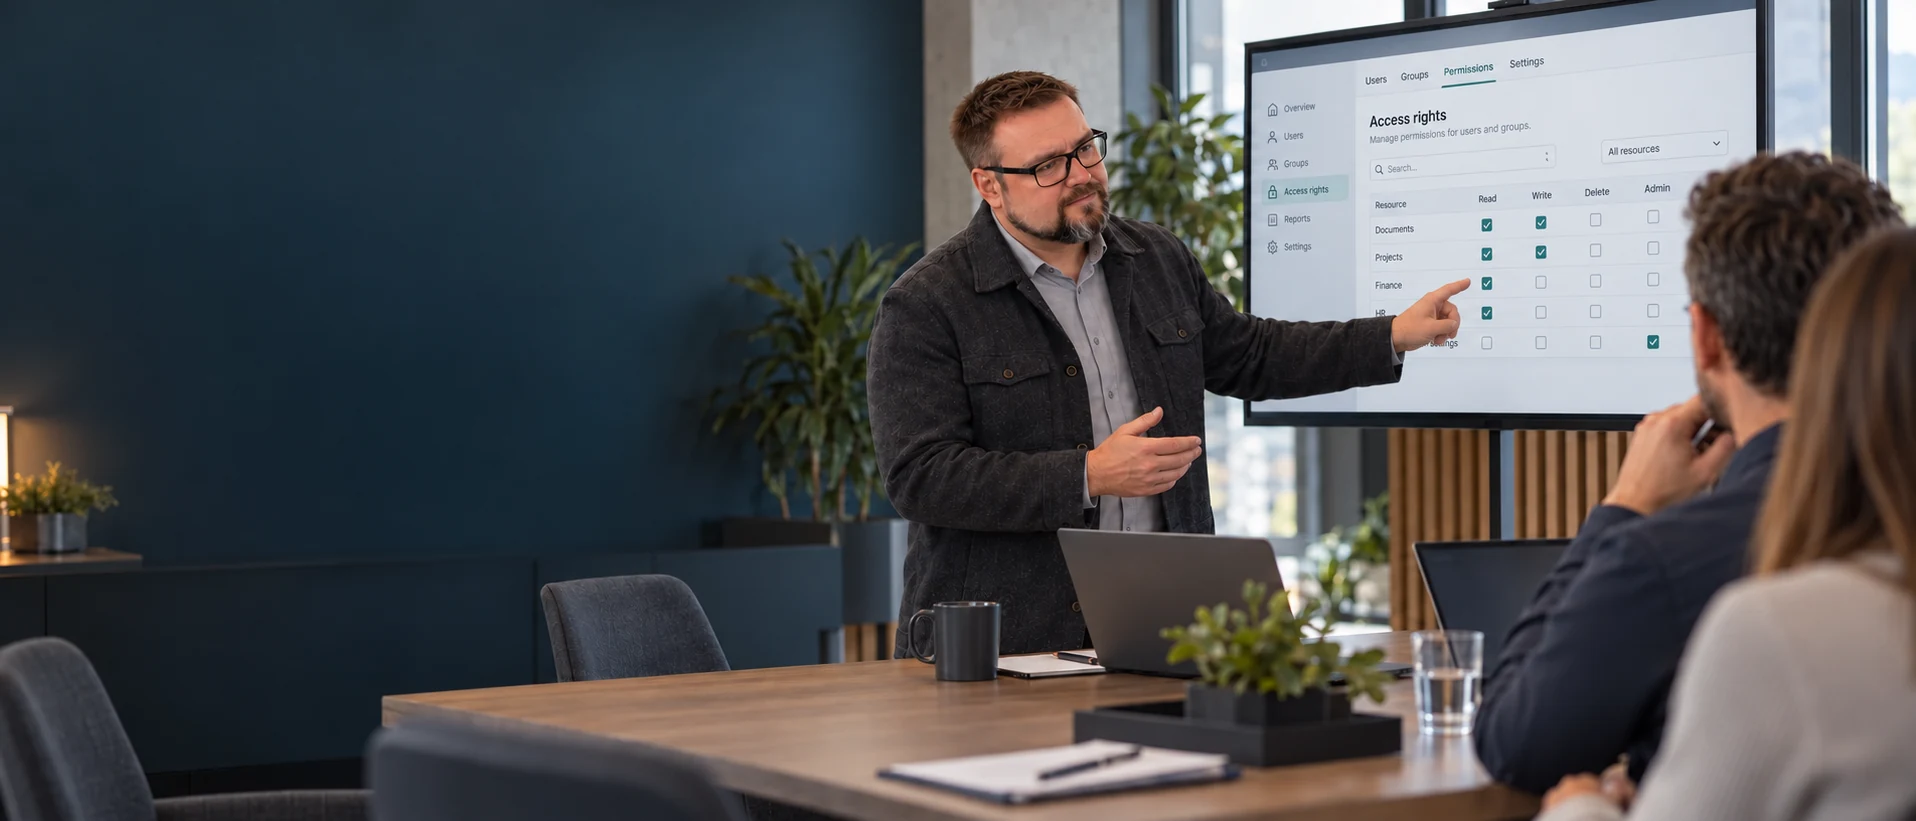
Haklar güncel göreve göre düzenlenir.

İşe girişi, rol değişimini ve ayrılışı iş yeri sürecinde inceleyin
Verileri ve sınırları teknik olarak doğru tanımlamak.

Kimlikler ve haklar
Rolleri, çok faktörlü oturum açmayı, dış paylaşımları ve yönetici erişimlerini göreve göre kurmak.
Formlar ve yüklemeler
Alanları, aktarımı, dosya türlerini, alıcıları, spam korumasını ve saklama sürelerini birlikte incelemek.
Bulut ve arayüzler
Hangi bilgilerin hangi hizmetlere gideceğini belirlemek; erişimi, veri alışverişini ve geri almayı teknik olarak uygulamak.
Günlük işleyişte yapay zekâ
Somut kullanım örneği için izin verilen içerikleri, kapsam dışı bilgileri ve onayları izlenebilir biçimde ayırmak.
Saklama ve silme
Yaşam döngüsünü, günlüklemeyi, yedeklemeyi ve kurtarmayı kararlaştırılan gereksinimlere göre planlamak.
Kontrol ve dokümantasyon
Kararları, değişiklikleri ve sorumlulukları çözümün yönetimi sürdürülebilecek biçimde kaydetmek.
Güvenlik duvarı ve VPN, kontrollü veri yollarının teknik uygulamasını destekler. Sophos ayrıntı sayfası erişim kurallarını, lokasyon bağlantısını ve sürekli bakımını açıklar; organizasyonel ve hukuki gereksinimler ayrı görevler olmaya devam eder.
İş gereksinimleriniz sistemlerde uygulanır.
DAXS, teknik uygulamayı gerçek iş akışıyla birleştirir. Yönetim, iş birimi, veri koruma ve BT için sorumluluklar anlaşılır hâle gelir.
Bu hizmet sayfası teknik desteği açıklar. Web sitesinin gizlilik bildirimi (Almanca) ve bağlayıcı hukuki değerlendirmeler ayrı dokümanlardır.
Bir veri yolunu teknik olarak izlenebilir biçimde uygulamak.
Bir form, paylaşılan klasör veya arayüz farklı noktalarda bilgi işler. DAXS, saklama konumlarını, erişimleri ve aktarımları teknik olarak kaydedebilir. Amaç, izin verilen kullanım ve organizasyonel onaylar sorumlu kişilerle netleştirilir.
İş akışından yapılandırmaya
Kaynak, hedef, ilgili uygulamalar ve gereken haklar belirlenir. Dış paylaşımlar, saklama gereksinimleri ve temizleme yolları uygulamadan önce kararlaştırılır. Buradan erişim grupları, korunan aktarım veya izlenebilir günlükleme gibi somut teknik görevler çıkarılır.
Etkisini kontrol etmek
Yetkili kişi gereken işlevi kullanabilmelidir; izin verilmeyen erişim de kontrol edilir. Değişiklikler belgelenir. Teknik uygulama ve hukuki değerlendirme farklı görevlerdir: açık hukuki sorular yetkili uzman kişilere yönlendirilir.
Planlama ve kabul noktalarını inceleyin
- Amacı ve onaydan sorumlu kişiyi belirlemek.
- Veri kaynaklarını, saklama konumlarını ve alıcıları kaydetmek.
- Gereken hakları ve dış erişimleri kararlaştırmak.
- Teknik değişiklikten önce organizasyonel gereksinimleri netleştirmek.
- İzin verilen ve verilmeyen erişimi kontrol etmek.
- Kabul: veri yolunu, yapılandırmayı, açık soruları ve değişiklik bakımını belgelemek.
Örnek inceleme çerçevesi. Kapsam ve uygun kanıtlar ortamınız için kararlaştırılır.
Güvenli dijitalleşme hakkında sorular.
Teknik envanter çalışmasında neler kaydedilir?
Teknik rapor hukuki incelemenin yerini tutar mı?
Mevcut formlar ve paylaşımlar iyileştirilebilir mi?
Yapay zekâ araçları nasıl değerlendirilir?
Saklama ve silmeye kim karar verir?
Dokümantasyon azsa nereden başlarız?
Önce hangi veri akışını anlamalıyız?
Bir form, onay süreci veya yeni bir araç başlamak için yeterlidir. Teknik durumu ve uygun sonraki önlemleri netleştirelim.