Bir güvenlik duvarı güncellemesi çoğu zaman yönetim arayüzünden daha fazlasını etkiler. Sophos Firewall 22 yeni işlevler ve somut uyumluluk koşulları getirir. Kurulumdan önce bu nedenle hangi platformda hangi sürümün çalıştığı ve yeniden başlatmadan sonra hangi bağlantıların çalışması gerektiği kontrol edilir.
Başlangıç durumu olası yolu belirler
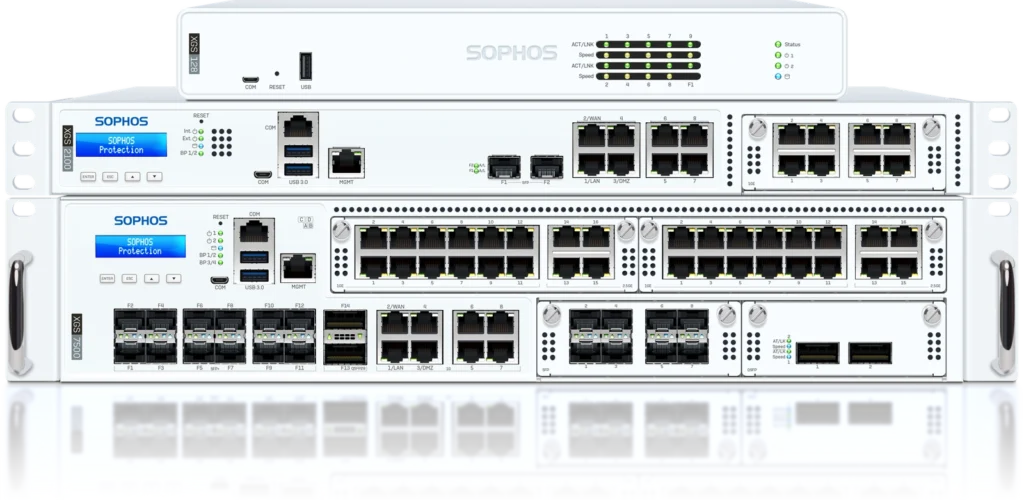
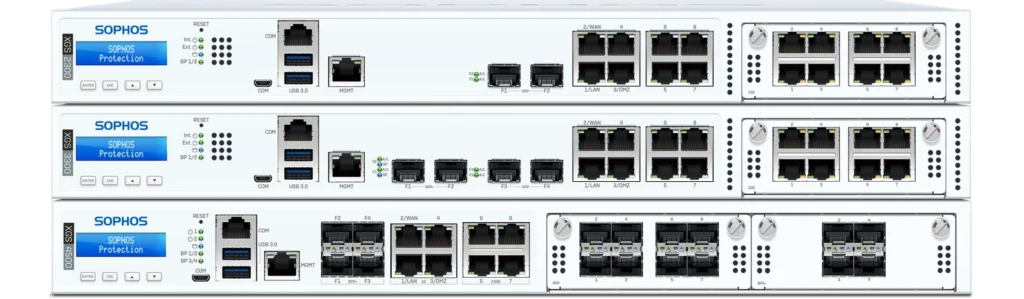
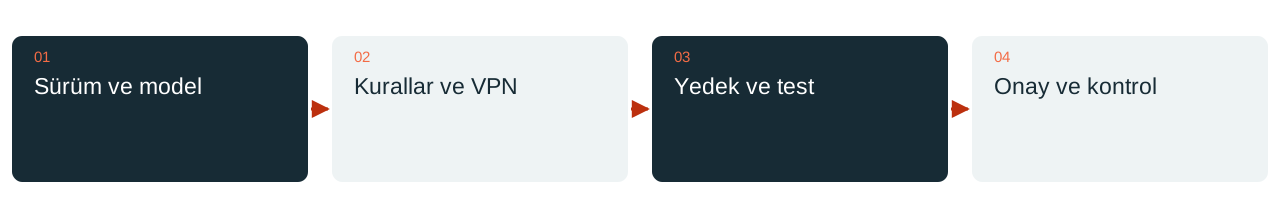
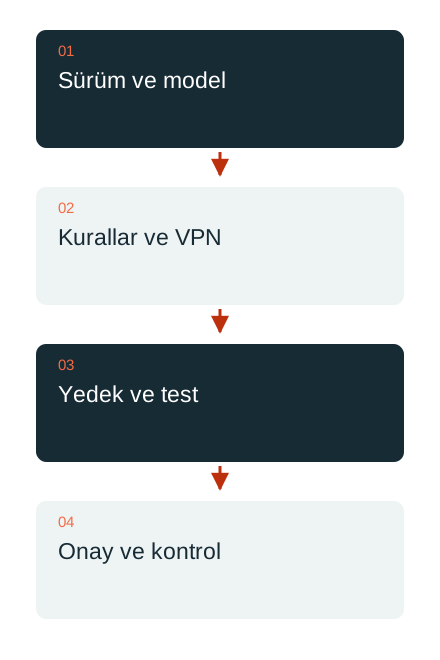
SFOS 22 sürüm notları, XG ve SG donanımını desteklenen hedef platformların dışında tutar. Ayrıca eski bir serinin daha yeni bakım sürümünden sürüm 22’nin her yayınına geçiş yapılamaz. Doğrulanmış başlangıç ve hedef derleme birleşimi önemlidir; daha büyük sürüm numarası tek başına onaylanmış bir yükseltme yolu değildir.
Sanal ve yazılım kurulumlarında disk alanı ve bölüm gereksinimleri de önemli olabilir. Bu nedenle yeni bir işlev, uygun olmayan bir yolu zorlamak için gerekçe değildir. Önce platform, lisans ve destek hakkı, başlangıç sürümü ve güncel uyumluluk tablosu birlikte değerlendirilir.
Yeni kontrol işlevlerini bağlamında değerlendirin
SFOS 22 GA, diğer yeniliklerin yanında güvenlik duvarı sağlık kontrolü ve yapılandırma değişikliklerinin daha iyi izlenebilirliğini getirir. Bu bulgular değerlendirmeyi destekleyebilir. Ancak gerçek ağı tanımanın veya önerilen değişikliğin uygulamalara ve erişim kurallarına uygun olup olmadığına karar vermenin yerini tutmaz.
Kabul için özellikle önemli hizmetlerin kısa listesi, genel bir “güncel” değerlendirmesinden çoğu zaman daha yararlıdır. Uzak erişimler, şubeler, yayımlanan uygulamalar, ad çözümleme ve gerçekten kullanılan yönetim yolları buna dahildir. Sorumlulara bu işlevleri ne zaman ve nasıl test edecekleri önceden bildirilir.
VPN ve eski uzak uçları ayrıca kontrol edin
Sürüm 22’nin notları, ilke tabanlı IPsec davranışındaki değişiklikleri açıklar. Eski UTM uçları ve RED modelleri de yeni SFOS sürümleriyle gelişigüzel birleştirilemez. Bu noktalar, tünel başarısız olduktan sonra fark edilmek yerine mevcut bağlantılar üzerinde kontrol edilir.
Tünelin yeşil görünmesi kabul için yeterli değildir. Gerekli uygulama, ad çözümleme ve dönüş trafiği dahil planlanan yol üzerinden test edilir. Telefon hizmetlerinde tam bir görüşme, şubelerde temsil edici bir iş işlemi buna dahildir. Böylece teknik bağlantı, doğrulanmış bir çalışma yoluna dönüşür.
Yedek, erişim ve takip kontrolünü hazırlayın
Güncellemeden önce güncel yapılandırma yedeği ve onu kullanmak için gereken parolalar kontrol edilir. Uygun olduğunda normal yönetim yolundan bağımsız erişim hazırlanır. Geri dönüş de sürüm ve platform sınırlarına tabidir; bir yedek her eski sürüme otomatik olarak geri yüklenemez.
Geçişten sonra kararlaştırılan işlevler, bildirimler ve günlükler kontrol edilir. Açık noktalara somut bir önlem ve sorumlu atanır. DAXS bu bakımı gerçek envanter ve üreticinin güncel olarak onayladığı yollar temelinde planlar. Bu yazı kontrol sürecini açıklar; bakım gününde geçerli hedef sürüm o gün yeniden seçilir.
Sophos hizmetleri · Sürekli BT işletimi · Bakımı görüşelim
Kaynaklar: Sophos: SFOS 22 sürüm notları (harici bağlantı) · Sophos: SFOS 21.5 sürüm notları ve geçişler (harici bağlantı)