Uzaktan erişim için kullanılan bir NAS, dışarıya açılmış bir konteyner portu veya bir zamanlar geçici olarak açılan ağ geçidi: bu hizmetler kolayca gözden kaçabilir. PHP2Shell açısından üç soru belirleyicidir: Neye erişilebiliyor, web isteklerini hangi çalışma ortamı işliyor ve bu hizmet başka hangi sistemlere ulaşabiliyor?
Serinin ilk iki yazısı PHP güvenlik durumunu ve verdiğimiz yanıtı ve yapay zekâ desteğiyle envanter incelemesini ele alıyor. Burada işletmeler ve bireysel NAS kullanıcıları için uygulanabilir kontroller üzerinde duruyoruz. Marka adı envanterin yerini tutmaz. Güncel cihaz yazılımı da bütün paketlerin ve çalışan konteynerlerin güncellendiğini kanıtlamaz.
PHP2Shell, web isteklerini gerçekten işleyen çalışma ortamını ilgilendirir
CVE-2026-109618 ve CVE-2026-109619, uygulamada oturum açılmadan önce kod çalıştırılmasına olanak sağlayabilir; her ikisinin CVSS v4.0 puanı 9,2’dir. PHP projesi düzeltilmiş 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 sürümlerini 21 Ekim 2026’da yayımladı. Üreticiler, düzeltmeleri eski sürüm dallarına uyarladıkları kendi paketlerini sunabilir. Bu nedenle yalnızca sürüm numarası değil, ilgili güvenlik duyurusu esas alınmalıdır.
Bu durumda bir giriş sayfası otomatik olarak güvence sağlamaz. Çalışan işçi süreçler dâhil, web isteklerini gerçekten işleyen yorumlayıcı kontrol edilmelidir. Komut satırındaki güncel PHP sürümü tek başına bunu göstermez. Bu hem klasik web sunucuları hem de uygulamalara, cihazlara ve konteyner imajlarına dâhil edilen çalışma ortamları için geçerlidir.
İnternetten erişilebilirlik, port yönlendirmeden daha fazlasını kapsar
Envantere IPv4 ve IPv6, yönlendirici kuralları, UPnP, DDNS adları, ters vekil sunucu hedefleri, tüneller ve bulut aracılığıyla sağlanan uzaktan erişimler de eklenmelidir. Her durumda gerçek erişim yolunu belirleyin: genel bir IP adresi tek başına savunmasız bir uygulama demek değildir. Üreticinin aktarma hizmeti de otomatik olarak aynı saldırı yoluna açık sayılmaz. Buna karşılık unutulmuş bir kural, yalnızca içeride kullanılması düşünülen bir hizmeti dışarıya açabilir.
Web siteleri, içerik yönetim sistemleri, müşteri portalları, barındırma panelleri ve yedekleme, izleme, yönetim arayüzleri bu listeye alınmalıdır. Aynı yaklaşım NAS platformları, VoIP sistemleri, kameralar, yazıcılar ve kontrol sistemleri için de geçerlidir. İlgili bir PHP bileşeni olmayan cihazlar bu iki CVE’den otomatik olarak etkilenmez. Yine de internetten erişilebilirliklerinin değerlendirilmesi yararlıdır.

Synology: işletim sistemini ve paketleri ayrı değerlendirin
Synology, etkilenen ürünleri Web Station, WordPress, Calendar ve MailStation gibi belirli PHP bağımlı paketlerle sınırlandırıyor. 22 Ekim tarihli açıklama, DSM 7.4 ve 7.3’ün yanı sıra yaşam döngüsü sona ermiş olan DSM 7.2 için de açıkça PHP paket güncellemeleri belirtiyor. Daha eski DSM sürümlerinde üretici, etkilenen paketlerin geçici olarak devre dışı bırakılmasını öneriyor.
PHP, Paket Merkezi üzerinden güncellenir; MailStation için ayrıca elle paket güncellemesi gerekir. Güvenlik duyurusu, Synology PHP 7.3 paketi için bir düzeltme belirtmiyor. Üreticiye göre DSM’nin kendi içinde kullandığı PHP’nin maruz kalma biçimi farklıdır ve dışarıdan erişilebilen modülleri yoktur. İsimler de önemlidir: üçüncü taraf IDrive paketi Synology Drive değildir; açıklamada Synology Drive’ın etkilenmediği belirtiliyor.
XPEnology ile yapılan resmî olmayan DSM kurulumlarında cihaz, yükleyici, DSM ve paketler birlikte, tek tek incelenmelidir. Bu yapı, olağan biçimde desteklenen bütünleşik bir Synology sistemi değildir. Buradan güncellemenin hiçbir zaman mümkün olmadığı veya her kurulumun savunmasız olduğu sonucu çıkmaz. Ancak güncellenebilirliğin belirsiz olması, doğrudan internet erişimini sınırlamak ve güvenilir biçimde bakım yapılabilen bir yapı planlamak için bir gerekçedir.
QNAP: sonradan değişen durumu kontrol edin
QNAP QSA-26-18 duyurusu, 24 Ekim güncellemesinden bu yana çeşitli QTS, QuTS hero ve QuTScloud dalları için düzeltmeler listeliyor. Listelenen diğer bazı uygulamalar hâlâ “Fixing” durumunda. Dolayısıyla ne “QNAP henüz yama sunmadı” ne de “her şey çözüldü” ifadesi durumu doğru anlatır. Belirleyici olan tam ürün, sürüm dalı ve karşılık gelen düzeltilmiş sürümdür. QNAP sistem güncellemesi, üçüncü taraf uygulamaların veya özel konteynerlerin PHP’sini otomatik olarak düzeltmez.
Konteynerlerde iki ayrı sorunun yanıtlanması gerekir
Birincisi: çalışan konteynerin çalışma ortamı düzeltilmiş mi? Güncellenmiş ana makine eski bir imajın yerini tutmaz. Temel imaj, ek paketler ve gerçekten çalışan dağıtım birbiriyle uyumlu olmalıdır. Yerel depoda yeni bir imaj bulunması, ancak hizmet düzeltilmiş imajla yeniden dağıtıldıktan ve işlev testi başarıyla tamamlandıktan sonra yarar sağlar.
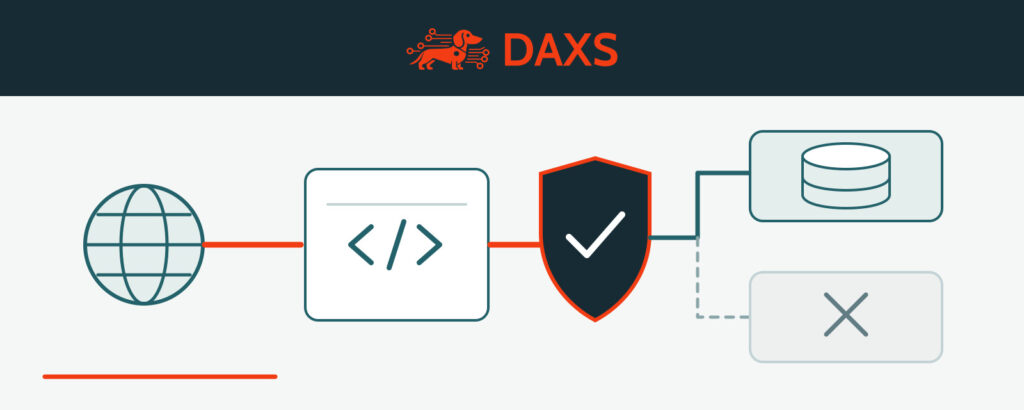
İkincisi: hizmet hangi yetkilere ve ağ yollarına sahip? Docker bridge ağları normalde dışarıya giden bağlantılara izin verir; aynı bridge ağındaki konteynerler birbiriyle iletişim kurabilir. Erişilebilen iç hedefler, yönlendirme ve güvenlik duvarı kuralları gibi etkenlere bağlıdır. Bu nedenle ele geçirilen bir konteyner bütün yerel ağı otomatik olarak ele geçirmez. Ancak ortak kimlik bilgileri, ana makineden gereksiz bağlanan dizinler, ek ayrıcalıklar veya bağlanmış Docker soketi sonuçları önemli ölçüde genişletebilir. Ayrı ağlar, belirli çıkış kuralları ve asgari yetkiler uygulamada doğrulanmalıdır.

Bir sonraki çalışma turu için yedi kontrol
- Erişimleri envantere alın: cihazları, uygulamaları, dışarıya açılan portları ve aracı hizmetleri sorumlularıyla belgeleyin. IPv6’yı ve unutulmuş geçici izinleri de dâhil edin.
- Çalışma ortamlarını belirleyin: her hizmet için sistem, paketler, eklentiler ve web PHP’sini kaydedin. Üretici duyurularını ve bakım durumunu inceleyin.
- Düzeltin ve doğrulayın: uygun güncellemeleri veya yeni imajları dağıtın, etkilenen hizmetleri doğru biçimde yeniden başlatın ve gerçekten etkin olan sürümü kontrol edin.
- Maruz kalmayı azaltın: gereksiz genel yönetim erişimlerini kapatın. VPN veya güvenilen bir yönetim ağı erişimi sınırlayabilir; bunların arkasında da güncellemeler gereklidir.
- Yolları ve yetkileri test edin: veritabanı, NAS, yedekleme ve yönetim erişimlerini gerekli kapsamla sınırlayın. Kuralları kontrollü değiştirin, ardından izin verilen uygulamaları test edin.
- İzleri ve geri yüklemeyi inceleyin: olağandışı erişimleri, hesapları ve dışarıya giden bağlantıları değerlendirin. Bağımsız, yetkisiz değişikliklere karşı korunan yedekler ve test edilmiş geri yükleme sağlayın; anlık görüntüler tek başına yeterli değildir.
- İstisnaları takip edin: düzeltmesi bulunmayan sistemler için sorumlu, geçici önlem ve değiştirme veya kullanımdan kaldırma planı belirleyin.

Yama, olay incelemesini otomatik olarak sona erdirmez
Sophos, Amazon Threat Intelligence tarafından kamuya açıklanmadan önce, 17 Ekim’de gözlemlenen bir istismar girişimine atıfta bulunuyor. Gerçekten dışarıya açık sistemlerde önceki etkinlik de değerlendirilmelidir. Başarılı bir güncelleme, daha önce yetkisiz erişim olmadığını kanıtlamaz. Şüpheli işaretler varsa uygun iz koruma ve kontrollü geri yüklemeyi içeren düzenli bir olay müdahalesi gerekir.
PHP ayrıca 23 Ekim’den bu yana oturumdaki dosya yükleme ilerlemesini izleme ayarlarına bağlı, nadir görülen başka bir duruma dikkat çekiyor. Bu nedenle ilk güncellemeden sonra da güncel üretici duyuruları önemini korur. İşletim üzerindeki etkileri bilinmeden yapılan genel yapılandırma değişiklikleri iyi bir kestirme yol değildir.
İnternete açık olması gerekmeyen hizmetler, kontrol tamamlanana kadar internetten erişilebilir olmamalıdır. Bu saldırı yüzeyini azaltır, fakat düzeltmenin yerini tutmaz. DAXS, hizmetlerin belirlenmesine, önlemlerin önceliklendirilmesine ve etkilerinin belgelenebilir biçimde kontrolüne yardımcı olur. Ortamınızı birlikte değerlendirelim.
Kaynaklar: PHP: güvenlik duyuruları ve düzeltilmiş sürümler · ENISA: PHP uygulamalarını belirleme ve maruz kalmayı sınırlama · Synology: paketler ve DSM sürümleri · Synology-SA-26:14 · QNAP QSA-26-18: ürüne göre düzeltme durumu · Docker: bridge ağlarının özellikleri · Sophos: maruz kalma, etkinlik ve olay incelemesi · NCSC-NL: PHP bağımlılıkları · Red Hat: çalışma ortamları ve eski sürümlere uyarlanan düzeltmeler.