Yapay zekâ araması, kurum içi bir soruyu yerinde bir alıntıyla yanıtlar. Teknik açıdan etkileyicidir; peki soruyu soran kişinin alıntılanan belgeyi okuma izni var mıydı? Bir RAG çözümünün kurumsal kullanıma uygun olup olmadığı tam burada belli olur.
RAG, arama ile dil modelini birleştirir.
Retrieval-Augmented Generation, bir sorguyu kaynaklardan alınan uygun bilgilerle zenginleştirir. Belgeler hazırlanır ve aranabilir hâle getirilir; seçilen metin parçaları daha sonra dil modeline bağlam sağlar. Model bunlardan kaynak referansları içeren bir yanıt oluşturabilir.
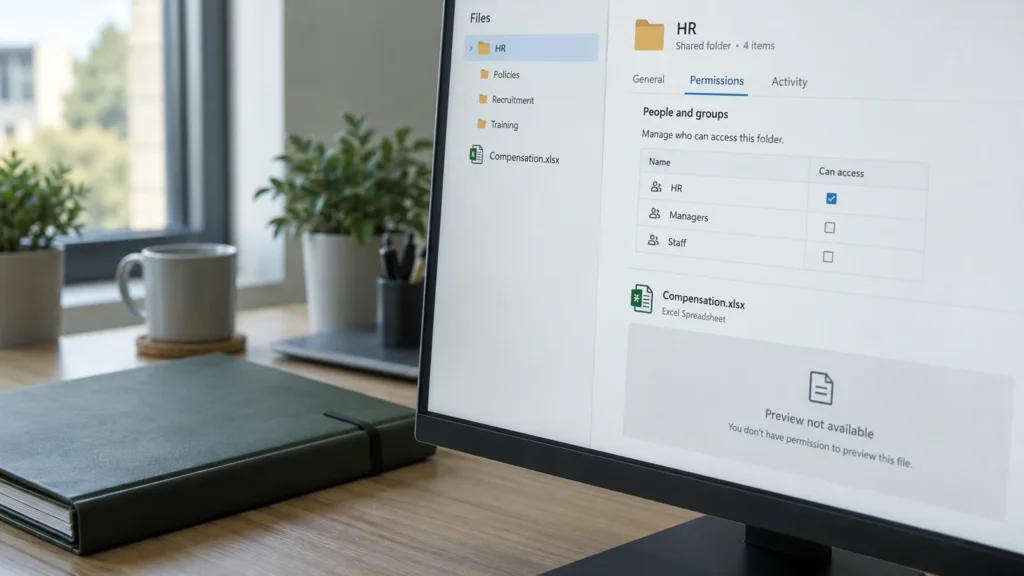
Doğru bilgiler güncel olduğunda ve kullanıcı bu bilgilere erişmeye yetkiliyse bu bağlantı faydalıdır. Ortak bir dizin, etkili bir yetki sınırlaması olmadan tüm belgeleri sunuyorsa tehlikeli hâle gelir. Sohbet arayüzünde oturum açmak, orada bulunabilen her belgeye erişim izni vermez.
Erişim denetimi modelden önce devreye girmelidir.

Uygulama, güvenilir bir oturum açma yöntemiyle kullanıcı kimliğini belirler. Arama, sonuçları ve metin parçalarını izin verilen kapsamla sınırlar. Dil modeline yalnızca izin verilen bu bağlam iletilir. Dizinin kendisi, yönetim erişimleri ve kaynakla bağlantısı da uygun denetimlere ihtiyaç duyar.
Gizli bilgilerin açıklanmamasını isteyen bir istem talimatı, tek erişim koruması olarak çok geç kalır. Yetkisiz veriler zaten işlenmiş olurdu. Bir alıntıyı sonradan gizlemek de bu veri aktarımını düzeltmez.
Küçük yan yollar da önemlidir.
- Sonuç başlıkları
- Planlanan bir personel işlemine ilişkin başlık bile gizli olabilir. Yetki filtresi yalnızca belgenin tam metni için gerekli değildir.
- Önbellekler
- A kullanıcısı için oluşturulan bir yanıt, denetlenmeden B için yeniden kullanılamaz. Önbellek tasarımında kimlik, kiracı ve ilgili yetkiler dikkate alınmalıdır.
- Kaynak bağlantıları
- Tıklanabilir bir referans, özgün belgeye erişimde yetki kontrolünü korumalıdır. Özel bir indirme bağlantısı genel erişim oluşturmamalıdır.
- Günlükler
- Arama sorguları, metin parçaları ve hata ayrıntıları ticari sırlar içerebilir. Bunlara erişim ve saklama süresi sınırlandırılır.
Yetkiler bazı dizinlerden daha hızlı değişir.
Bir kişi bölüm değiştirir, bir proje biter veya paylaşım izni geri alınır. Kaynak içerik ile arama yetkilerinin yeniden uyumlu olması gerekir. Bunun için mimaride tanımlanmış bir güncelleme süreci ve uygun tepki süresi bulunmalıdır.
Özellikle önemli bir test, yetkinin kaldırılmasıdır: Değişiklikten sonra, önceden izin verilen aynı soru aynı hesapla yeniden sorulur. Eski önbelleklerin, önizlemelerin veya kaydedilmiş yanıtların hâlâ erişim sağlayıp sağlamadığı da denetlenir. Sonuç belgelenmelidir; bir içe aktarma işleminin başarıyla tamamlanması tek başına yeterli değildir.
Ürün özellikleri birbirinin yerine kullanılabilen yapı taşları değildir.
Bazı arama hizmetleri belge düzeyinde yerleşik denetimleri desteklerken bazıları açıkça zorunlu tutulan filtreler ve özel eşitleme gerektirir. Örneğin Azure AI Search’ün güncel belgeleri, güvenlik filtreleri ile bir kısmı Önizleme olarak işaretlenmiş ek tümleşik yöntemleri birbirinden ayırır. Bu nedenle API ve sürüm bilgisi mimari kararın parçasıdır.
Araçtan bağımsız olarak kabul testi, bir test kimliğinin hangi kaynağı görebildiğini ve hangisini alamadığını göstermelidir. İstenen sınırlar modelin rastgele bir yanıtından sonradan çıkarılmamalıdır.
Doğrulanabilir bir pilot, faydayı ve korumayı birleştirir.
DAXS sınırları belirlenmiş bir bilgi kümesiyle başlayabilir: atanmış kaynak sorumluları, güncel belgeler, test hesapları, açık yanıt ölçütleri ve izlenebilir olumsuz testler. Kapsam ancak arama, yetkiler ve kaynak referansları doğru çalıştığında genişletilir.
İlgili Kurumsal Bilgi ve RAG uzmanlık sayfası içe aktarma ve sorgulamayı bir bütün olarak açıklar. Yapay Zekâ Güvenliği aşırı paylaşımı, kimlikleri ve ajan yetkilerini ayrıntılı biçimde ele alır.
Kaynaklar: Microsoft: belge düzeyinde erişim denetimi · OWASP: vektör ve gömme zayıflıkları. Şema, müşteri verileri içermeyen olası bir mimariyi gösterir.