Bir yapay zekâ çalışanının proje sunucusunu denetlemesi veya onaylanmış bir işlemi başlatması gerekir. Bunun için uygun araçlara ve yetkilere ihtiyaç duyar. Proje klasöründe tüm API token’larını ve özel SSH anahtarlarını içeren bir dosya bulundurmak süreci kolaylaştırır, ancak bir hatanın veya manipüle edilmiş girdinin olası sonuçlarını büyütür.
Denetimli bir MCP aracısı izin verilen işlem kapsamını açıkça tanımlayabilir. Ajan belirli bir işlem ister; sunucu kimliği, projeyi ve yetkiyi denetler. İş akışının elverdiği durumlarda, sınırlı bir arka uç hizmeti gerekli kimlik bilgilerini modele geri vermeden kullanır.
MCP araçlara aracılık eder; yetkileri kendiliğinden güvenli hâle getirmez
Model Context Protocol, istemcilerin bir sunucunun araçlarını ve diğer yeteneklerini nasıl kullandığını tanımlar. Bir kullanıcının belirli bir nesne üzerinde belirli bir işlem yapıp yapamayacağına uygulama güvenilir biçimde karar vermelidir. Kimliği doğrulanmış bir istemci her proje veya araç için otomatik olarak yetkili değildir.
MCP, korumalı HTTP bağlantıları için OAuth tabanlı bir yetkilendirme akışı tanımlar. Güncel belirtim bunu yerel STDIO bağlantılarından ayırır. Uygun koruma, gerçekten kullanılan taşıma yöntemine bağlıdır. URL parametresindeki rastgele bir anahtar veya ortak ve kalıcı tek bir token, ayrıntılı yetki yönetimiyle eşdeğer değildir.
Somut bir örnek: A projesi A projesi olarak kalır
Bir çalışana A projesindeki kararlaştırılmış bir hizmetin durumunu sorgulama görevi verilir. Bunun için tasarlanmış araç, doğrulanmış bir nesne kimliğini kabul eder ve yalnızca gerekli sonucu döndürür. Serbestçe kullanılabilen bir kabuk veya tüm sırları dışa aktaran genel bir işlev sunmaz.
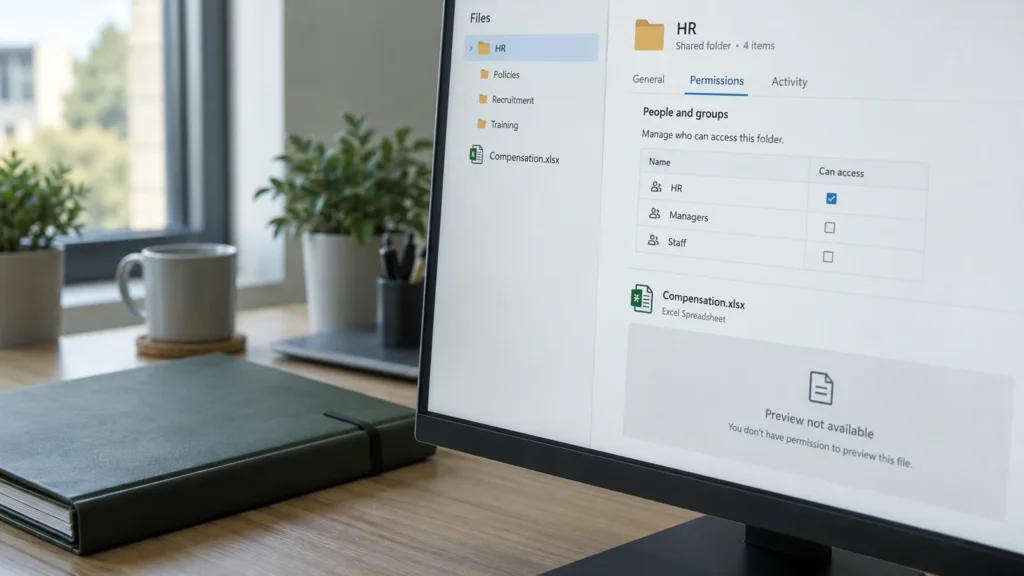
Her çağrı sunucu tarafında kullanıcı, proje, araç ve işlem açısından denetlenir. İstemcide değiştirilmiş bir proje kimliği de B projesine erişim sağlamamalıdır. Hedefler onaylanmış eşlemelerden belirlenir; modelin verdiği rastgele bir adres yeterli yetkilendirme sayılmaz. Kiracı sınırları da bu denetime dâhildir.

Token’ın doğru alıcı için olduğunu doğrulayın
Korumalı HTTP-MCP sunucusunda erişim token’ı hedeflenen alıcı için düzenlenmiş olmalı ve orada doğrulanmalıdır. Audience, izin verilen kapsam ve geçerlilik birlikte değerlendirilir. Kısa ömür, çalınan bir token’ın kullanılabileceği zaman aralığını sınırlar; ne sunucu tarafındaki nesne denetiminin ne de iptal sürecinin yerini alır.
MCP güvenlik belgeleri, doğrulanmamış token-passthrough kullanımını yasaklar: bir sunucu, başka kaynaklar için düzenlenmiş token’ları kendi yetkilendirme kanıtı olarak kabul edip bunları değiştirmeden sonraki API’lere iletmemelidir. MCP istemcisinin oturum açması ile hedef sistemdeki yetkisi ayrı güven ilişkileridir. Belirsiz bir geçiş, ayrıcalıklı bir aracının başkasının amaçları için kullanılmasına yol açabilir; buna confused deputy sorunu denir.
Sırları öngörülen arka uçta kullanın
Yönetilen bir sır arka ucu, sorumluluk ve amaca göre kimlik bilgileri sağlayabilir. İşlemi yürüten hizmet yalnızca gerekli yetkileri alır. Yönetim arayüzü onayları, eşlemeleri ve iptalleri yönetir; bağlı tüm çalışanların okuyabildiği genel bir parola kataloğuna dönüşmez.
Sınırlı bir araç, örneğin bir durum değerini okuyabilir veya açıkça izin verilmiş bir işletim işlemini yaparak hassas verilerden arındırılmış bir sonuç döndürebilir. Sır arka ucunun ham verileri araç çıktıları, hata iletileri, iz kayıtları veya istemlere gelişigüzel girmemelidir. Belirli bir istemcinin teknik olarak bir sır alması gerekiyorsa bu açıklama açıkça değerlendirilir; kapsam, ömür ve alıcı bakımından sınırlandırılır. Bu durumda hiçbir sırrın açığa çıkmayacağına dair genel bir garanti yanlış olur.
| Denetim noktası | İstenen sınır | Somut test |
|---|---|---|
| Kullanıcı ve proje | Her işlem izin verilen proje kapsamı içinde kalır. | Proje kimliğini değiştirin: yetkisiz erişim reddedilmeli. |
| Araç ve parametreler | Yalnızca öngörülen işlemlere ve hedeflere erişilebilir. | Rastgele hedef adresini veya başka bir nesnenin kimliğini reddedin. |
| Token ve arka uç | Alıcı ve yetkilendirme yolu nettir. | Yanlış audience, süre sonu ve iptali test edin. |
| Sırlar ve sonuçlar | Arka uçtan yalnızca gerekli sonuçlar çıkar. | Araç çıktılarını, hataları ve günlükleri ham değerler açısından denetleyin. |
| Onay ve işletim | Önemli sonuçlar doğuran değişiklikler özel olarak onaylanır. | Hedefe bağlama, ömür, sınırlar ve arıza yolunu test edin. |
Dış içerik yetki veremez
Bir destek kaydı, web sayfası veya kod deposu, ajanı başka işlemlere yönlendirmeyi amaçlayan metinler içerebilir. Araç açıklamaları ve dönen sonuçlar da manipüle edilebilir. Bunlar veridir; yetkilendirme kanıtı değildir. “Yalnızca A projesini kullan” gibi bir istem, görevi tanımlamaya yardımcı olur ancak teknik olarak uygulanan bir proje sınırının yerini tutmaz.
Dar kapsamlı araçlar, doğrulanmış parametreler, sınırlı hedef sistemler ve bağımsız yetki denetimi, prompt injection etkisini azaltır. Ek onaylar işleme göre belirlenir: durum sorgusu, önemli sonuçlar doğuran bir değişiklikten farklı bir süreç gerektirir. Onay, somut hedefe ve amaçlanan değişikliğe bağlanır.
Kayıt tutmayı ve iptali birlikte planlayın
İzlenebilir işletim için kullanıcı veya hizmet kimliği, proje, araç, karar, zaman ve sonuç kaydedilir. Sır değerleri kayda alınmaz. Saklama süresi, günlüklere erişim ve gerekli ayrıntı düzeyi ortama göre kararlaştırılır. Tek bir başarı kaydı, hedefte gerçekten ne olduğunu denetlemenin yerini almaz.
Çağrı hızı sınırları, zaman sınırları ve dar arka uç kapsamı, beklenmeyen çağrıların sonuçlarını ayrıca azaltır. Yetki iptalinde yeni çağrılar, daha önce verilmiş yetkilendirme belgeleri ve devam eden işlemler ayrı değerlendirilir. MCP veya sır hizmetinin arızalanması, tanımlanmış bir hata işleme ve kurtarma yolu gerektirir.
Küçük bir pilotla başlayın
Uygun bir pilot, tek proje ve yalnızca okuma yapan birkaç araçla başlar. İzin verilen ve yasaklanan nesne kimlikleri, eksik yetkiler, süresi dolmuş belgeler, manipüle edilmiş sonuçlar ve arka uç arızası test edilir. Ancak bundan sonra açıkça sınırlanmış yazma işlemleri değerlendirilir. Kapsam, riske ve mevcut işletime göre belirlenir.
DAXS mimari, entegrasyon ve doğrulanabilir araç kapsamı konusunda destek verir. Ayrıntılar için MCP ve arayüzler sayfası, yönetilen SSH erişimleri yazısı ve yapay zekâ güvenliğine genel bakış incelenebilir. Bizimle projeye özgü bir yapay zekâ entegrasyonunu görüşebilirsiniz.
Sık sorulan sorular
Bir MCP sunucusu tüm kimlik bilgilerini modelden gizleyebilir mi?
Uygun tasarlanmış sunucu tarafı işlemlerde model yalnızca hassas verilerden arındırılmış sonucu alabilir. Bunun gerekli tüm işlemler için mümkün olup olmadığı denetlenmelidir. Bir sırrın teknik olarak istemciye aktarılması risk değerlendirmesini değiştirir.
Uzun ve gizli bir token yeterli koruma sağlar mı?
Hayır. Alıcı, kapsam, geçerlilik, kullanıcı ve proje eşlemesi ile somut işlem de denetlenmelidir. Geniş yetkili tek bir token bu ayrımı kendiliğinden sağlamaz.
Birden fazla projeyi içeren pilot nasıl başlar?
Önce tek proje için izin verilen işlemler tanımlanır ve test edilir. Ardından ikinci bir proje, açıkça yasaklanmış çapraz başvurularla da sınanır. Sonraki görevler için temeli ancak gerçekten uygulanan bir ayrım sağlar.
Kaynaklar: MCP: yetkilendirme, 28.07.2026 sürümü (dış bağlantı) · MCP: güven sınırları ve token-passthrough (dış bağlantı) · OWASP: her çağrı ve nesne için yetkilendirme (dış bağlantı) · OWASP: sır yönetimi (dış bağlantı) · OWASP: prompt injection etkisini sınırlama (dış bağlantı)
Somut işlev ve işletim kapsamı, ilgili ortam için kararlaştırılır.