
BT altyapısı ayrıntıları.
Planlamak, geçiş yapmak, işletimi sürdürmek.
Sunucuları, depolamayı, ağı ve erişimleri bağlantılı bir ortam olarak planlamak. Boyutlandırma, platform seçimi, geçiş ve yeniden devreye alma için izlenebilir kararlar vermek.
Gerektiği kadar güçlü. Mümkün olduğunca anlaşılır.
Kişi sayısı kararın yalnızca bir parçasıdır. İş uygulamaları, veri miktarı, lokasyonlar ve arızanın sonuçları, altyapının ne sağlaması gerektiğini belirler.
- 01Kompakt ortam
Az sayıda uygulama ve tek lokasyon: cihazları, ağı, erişimleri ve yedeklemeyi yönetim ve kurtarma kontrol altında kalacak biçimde düzenlemek.
- 02Büyüyen platform
Daha fazla veri ve bağlantılı uygulamalar: işlem gücünü, depolamayı ve genişlemeyi planlamak. Bakım ve arıza ancak satın alma sonrasında ele alınmamalıdır.
- 03Birden fazla lokasyon
Lokasyona bağlı uygulamalar ve bağlantılar: erişim yollarını, ortak kimlikleri ve alternatifleri kontrol etmek. Sorumluluk tüm lokasyonlarda açık kalır.
İş istasyonundan test edilmiş geri dönüş yoluna.
DAXS, hangi uygulamaların verilere ihtiyaç duyduğunu, hangi erişimlerin bunları bağladığını ve arızada hangi bileşenlerin eksileceğini belirler. Buradan sorumlulukları içeren bir hedef mimari oluşturulur.
Oklar basitleştirilmiş bağlantıları gösterir: çalışma ve erişim, yerel ve dış hizmetler, yedekleme ve kontrol. İzleme ilgili katmanları takip eder; yedekleme ayrı haklarla kurulur. Somut ağ ayrıca planlanır.
Bakımı yapılabilir, genişletilebilir ve kurtarılabilir.
Uygulamaları çalıştırmak
Bir sunucu platformu gerekli yazılımı, verileri ve yükü desteklemelidir. Sanallaştırma, depolama ve kapasite payı ihtiyaca göre boyutlandırılır. Proxmox, Hyper-V veya VMware olası araçlardır; destek, lisans maliyetleri ve mevcut bilgi birikimi değerlendirmeye katılır.
İnsanları bağlamak
Zayıf Wi-Fi veya tek bir kritik bağlantı günlük işleri durdurabilir. LAN, Wi-Fi, güvenlik duvarı ve güvenli erişim birlikte planlanır. OPNsense, Sophos ve diğer uygun çözümler işlev, bakım ve sorumluluk açısından değerlendirilir.
Ayrıştırma ve kontrol sağlamak
Üretim verileriyle tek yedeklerinin aynı lokasyonda olması ortak bir risk oluşturur. Ayrı kopyalar, izleme ve test edilmiş geri dönüş yolu planlanır. Gereksinimler uygunsa sunucu barındırma veya kendi bulut platformları bu kapsamda anlamlı olabilir.
Sunucular, depolama ve ağ birlikte boyutlandırılmalıdır. HPE ayrıntı sayfasında tipik platform görevlerini ve üretici desteği ile DAXS yönetimi arasındaki ayrımı gösteriyoruz.
Yeni platform, çalışan işletimde bir geçiştir.

- 01Mevcut durumu belirlemek
Uygulamaları, verileri, erişimleri ve bağımlılıkları kaydetmek. İş birimlerinin muhatapları, testte nelerin çalışması gerektiğini belirler.
- 02Hedefi ve zaman aralığını belirlemek
İhtiyacı, boyutlandırmayı, tedariki ve geçişi koordine etmek. Bütçeye ve işletmenin bakım aralıklarına şirket karar verir.
- 03Testi ve geri dönüşü hazırlamak
Veri aktarımını ve uygulama işlevlerini test etmek; yedeklemeyi ve geri dönüş olanağını belirlemek. Geçiş ancak kararlaştırılan ölçütler karşılandığında onaylanır.
- 04Devretmek ve desteklemek
Yapılandırmayı, erişimleri ve açık konuları belgelemek. İzlemeyi ve yönetimi kararlaştırılan sorumluya devretmek.
Bağlantıları kontrol etmek. Değişiklikleri izlenebilir kılmak.
Teknik kabinde bağlantı, port atamaları ve ağ eşlemesi birlikte incelenir. Cihazların yönetim arayüzü, yerindeki etiketleme ve dokümantasyonu tamamlar.
Böylece hangi bağlantının bir uygulamayı veya iş istasyonunu beslediği ve değişiklikte nelerin birlikte kontrol edilmesi gerektiği anlaşılır kalır.
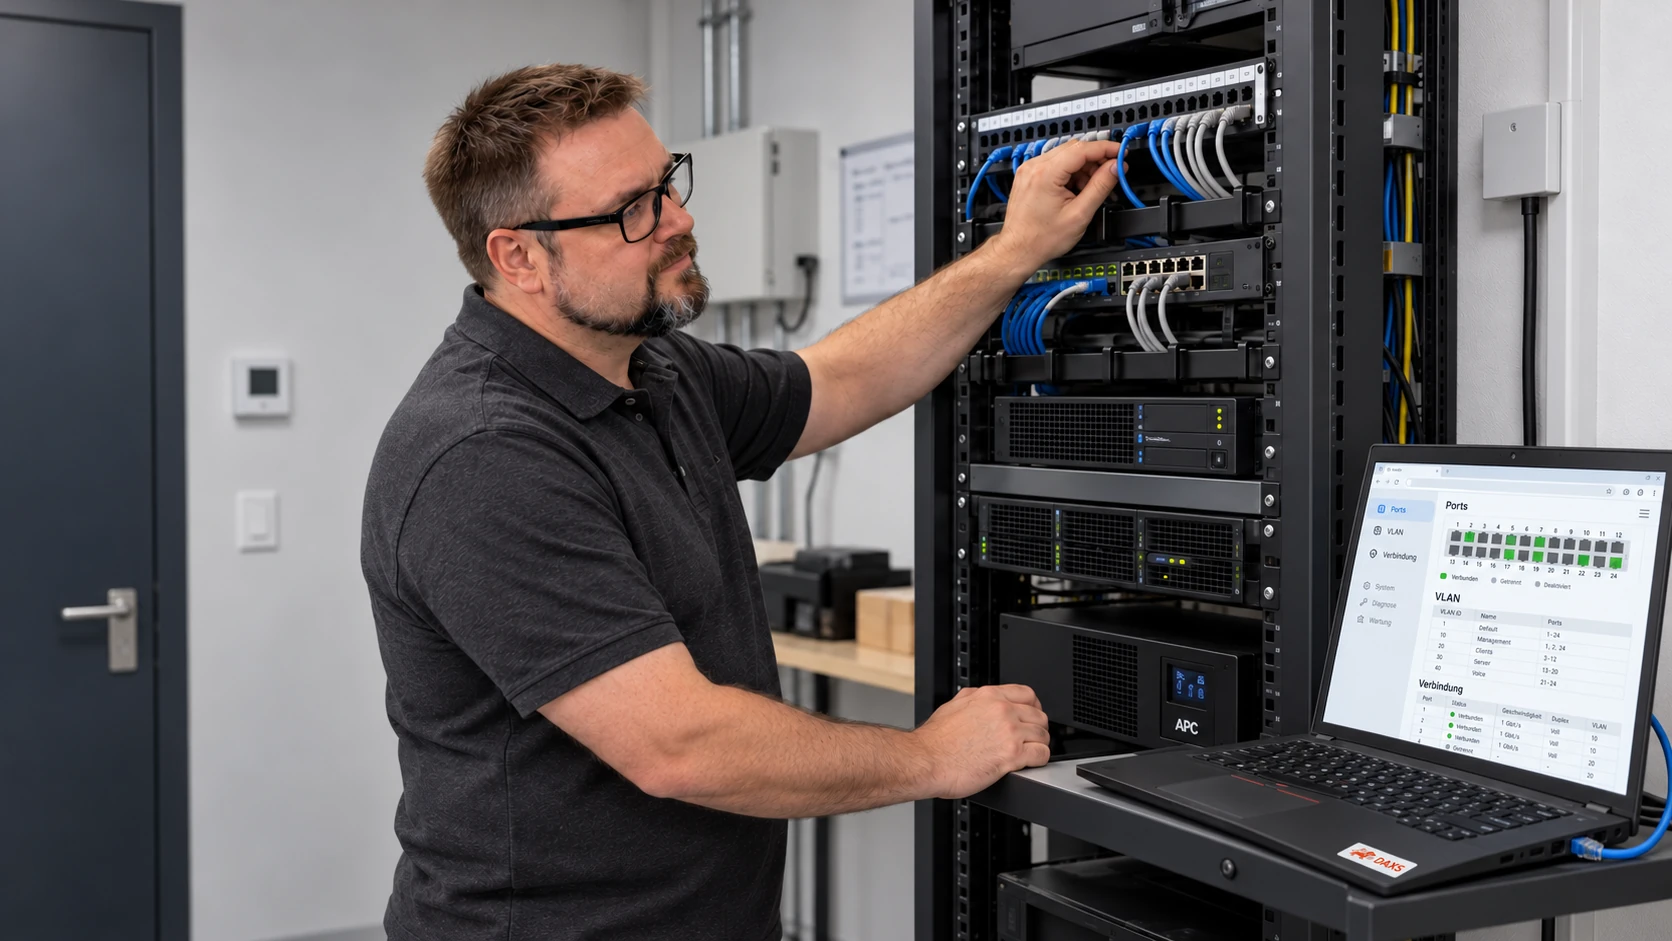
Güvenli geçişler ve uzaktan erişim, bağlantı kontrolünün parçasıdır. Sophos ile güvenlik duvarı, VPN ve sürekli kural yönetimi bu görevleri belirli bir platform üzerinden ayrıntılandırır.
Bir arızada hangi işler devam edebilir?
İkinci hat, yedek donanım veya alternatif erişim belirli bir arızaya çözüm olur; her arızaya değil. DAXS, senaryoları ve bağımlılıkları inceler, öngörülen adımları belgeler.
Önemli uygulamaların kurtarılması önceliklendirilir. Testler; verilerin, erişimlerin ve iş süreçlerinin kullanılabilir olup olmadığını gösterir. Tek başına bir mimari şema, erişilebilirlik garantisi oluşturmaz.
Bağımlılıkları gözden kaçırmadan platform değiştirmek.
Bir işletme sanallaştırmasını yenilemek istiyor. Sanal makine sayısı işin yalnızca bir bölümünü açıklar: veri tabanları, kimlik hizmetleri, arayüzler ve yedekleme birbirine bağlıdır. DAXS, bu ilişkileri kaydeder ve iş süreçlerinin test edilebilir kaldığı bir sıra planlar.
Geçişi hazırlamak
Yük, depolama ihtiyacı, ağ yolları ve destek durumu incelenir. Uygun bir pilot, hedef platformun gereken işlevleri karşılayıp karşılamadığını gösterir. Üretime geçişten önce kaynak yedeği, geri dönüş kararı ve uygulanabilir geçiş zaman aralığı kararlaştırılır.
Yeni ortamı kabul etmek
Sanal makinenin başarıyla açılması yeterli değildir: oturum açma, iş uygulaması, veri erişimi ve bağımlı hizmetler test edilir. Yedekleme ve yeniden devreye alma hedef platformda da çalışmalıdır. Ancak bundan sonra dokümantasyon, erişimler ve yönetim düzenli biçimde devredilir.
Planlama ve kabul noktalarını inceleyin
- Mevcut ortamı, kaynakları ve teknik bağımlılıkları kaydetmek.
- Hedef platformu, lisansları ve desteklenen bileşenleri kontrol etmek.
- Anlamlı uygulama ve veri örnekleriyle pilot planlamak.
- Geçiş sırasını ve olası kesintiyi kararlaştırmak.
- Yedeklemeyi, geri dönüş ölçütlerini ve zamanını belirlemek.
- Kabul: iş akışını, izlemeyi, yedeklemeyi ve sorumlulukları doğrulamak.
Örnek inceleme çerçevesi. Kapsam ve uygun kanıtlar ortamınız için kararlaştırılır.
Açıklayıcı sistem şemasını inceleyin

Altyapı hakkında sorular.
Her işletmenin bir kümeye ihtiyacı var mı?
Mevcut donanım kullanılmaya devam edilebilir mi?
Hangi sanallaştırma çözümü doğrudur?
Sunucu barındırma ile özel bulut aynı şey midir?
Birden fazla lokasyon nasıl bağlanır?
Devir neleri kapsar?
Altyapınızı ve sonraki adımları değerlendirin.
Uygulamalarınızı, lokasyonlarınızı ve bilinen darboğazları paylaşın. Mevcut durumla ve gerekçelendirilmiş bir hedef mimariyle başlayalım.