
Bir yazıcının, ziyaretçi cihazının ve dosya sunucusunun aynı ağ yollarını kullanabilmesi gerekmez. Açıkça tanımlanmış ağ bölgeleri, kimin hangi hizmete ihtiyaç duyduğunu belirtmeyi sağlar. OPNsense aralarındaki geçişleri denetleyebilir; anlamlı bir ayrım işletmenin iş akışlarıyla başlar.
Cihaz envanterinden izin verilen veri akışlarına
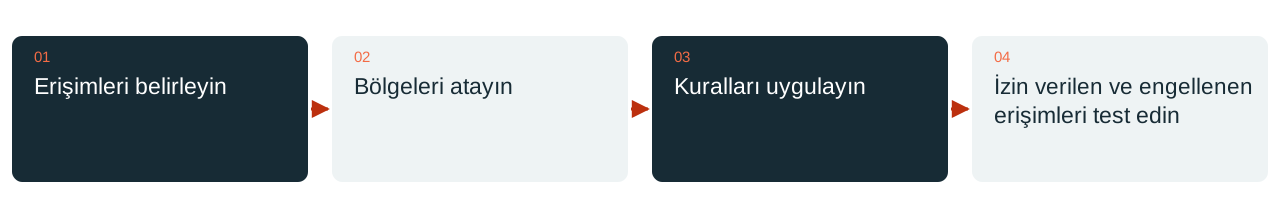
Küçük bir erişim matrisi iyi bir başlangıçtır. Kaynak bölgeyi, gerekli hizmeti, hedefi ve iş gerekçesini belirtir. Bir iş istasyonunun sunucudaki iş uygulamasına ihtiyacı olabilir. Misafir cihazı internet erişimine ihtiyaç duyar. Bir switch’in yönetimine yalnızca belirlenmiş yönetim yolu üzerinden erişilebilmelidir.
Ardından bölgeler, örneğin VLAN’lar ve uygun switch portlarıyla teknik olarak uygulanır. Yalnızca VLAN adı vermek tam bir koruma sınırı oluşturmaz. Ağlar arasındaki trafik gerçekten denetlenen geçitten geçmelidir; ek yönlendiriciler, gözden kaçan Wi-Fi köprüleri ve çift ağ bağlantıları da kontrol edilir.
Kurallar belirli bir amacı açıklar
OPNsense durum bilgili bir paket filtresi kullanır. Kurallar; arayüz, yön, sıra ve mevcut bağlantı durumlarıyla birlikte değerlendirilir. Yeniden kullanılabilir alias’lar, içerikleri açıkça adlandırılıp güncel tutulduğunda kural kümesini daha okunabilir kılabilir. Ancak “Sunucular” adlı bir alias, belgelenmiş bir tanımın yerini tutmaz.
Bir erişim izninde mümkün olduğunca somut hedefler ve gerekli hizmetler tanımlanır. Başlangıçta geniş tutulan bir test kuralına sorumlu kişi ve bitiş tarihi atanır. Aksi hâlde geçici tanılama kısa sürede kalıcı, anlaşılmaz bir erişime dönüşür. İş gerekçesi doğrudan kural açıklamasında izlenebildiğinde değişiklikleri değerlendirmek kolaylaşır.
NAT, ad çözümleme ve IPv6’yı dikkate almak
Adres çevirisi ve erişim kuralları farklı görevler üstlenir. Dışarıdan erişime açık bir yönlendirme uygun bir izin gerektirir; kaynak adresinin değişmesi bir uygulamanın erişilebilir olması gerekip gerekmediğini açıklamaz. DNS, DHCP, zaman hizmetleri ve dönüş yolları da bölgelendirmeden sonra ortama uygun kalmalıdır.
IPv6 açıkça kontrol edilir. Yalnızca IPv4 düşünülerek hazırlanan erişim matrisi, etkin durumdaki ikinci bir protokol ailesini gözden kaçırabilir. Yönetim arayüzleri, VPN bağlantıları ve güvenlik duvarının kendisinden kaynaklanan trafik de ayrı test yolları gerektirir. Kural kümesi gerçekten kullanılan bağlantıları yansıtmalıdır.
Küçük bir pilot bağımlılıkları gösterir
İlk adım için iş akışı bilinen, sınırlı sayıda cihazdan oluşan bir grup uygundur. Ayrımdan önce ve sonra aynı uygulamalar test edilir. Test kaydı bilinçli olarak reddedilen erişimleri de kapsar: misafirler yönetim arayüzüne ulaşamaz ve bir teknik cihaz sunucu ağına serbestçe geçemez.
DAXS ağ planlamasını mevcut switch’ler, Wi-Fi, sunucu hizmetleri ve devam eden işletimle birleştirir. Sonuç, anlaşılır kurallara sahip, bakımı yapılabilir bir erişim matrisidir. Uygun bölge sayısı koruma ihtiyacı, cihaz yönetimi ve bakım kolaylığına göre belirlenir; mümkün olduğunca çok VLAN oluşturmak tek başına bir kalite hedefi değildir.
Altyapı ve platformlar · Teknik koruma önlemlerini bağlamıyla değerlendirmek · Ağ projesini görüşelim
Kaynaklar: OPNsense: durum bilgili güvenlik duvarı kuralları (harici bağlantı) · OPNsense: ağ adresi çevirisi (harici bağlantı)